iFood confirma invasão e vazamento de dados de clientes, entregadores e restaurantes
Ataque ocorreu no dia 14 de novembro; informações expostas incluem telefones, CPFs, endereços e, em alguns casos, dados bancários de entregadores
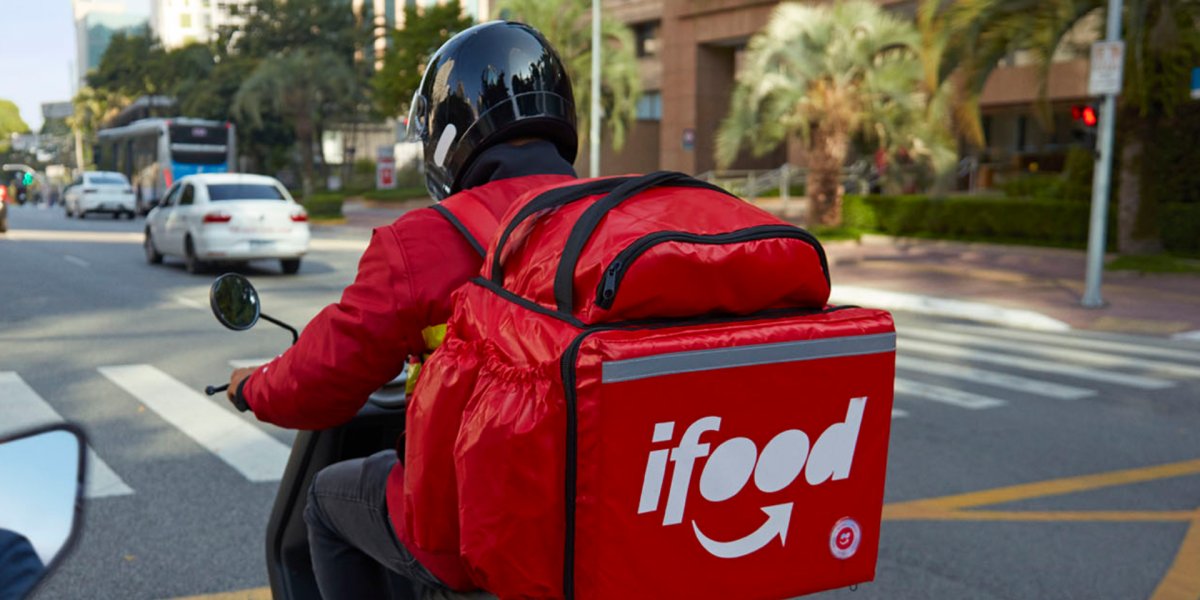
Foto: Reprodução/Ifood
O iFood confirmou nesta quinta-feira (19) que criminosos invadiram seus sistemas e tiveram acesso a dados pessoais de clientes, entregadores e representantes de restaurantes parceiros. O incidente ocorreu no último sábado (14), e a empresa ainda investiga a extensão do vazamento e não informou quantas pessoas foram afetadas.
Segundo a plataforma, os invasores conseguiram acessar informações cadastrais, mas não tiveram acesso a senhas, cartões de crédito, meios de pagamento, saldos, extratos ou dados biométricos. O funcionamento dos serviços também não foi afetado.
A empresa informou que não conseguiu identificar como os criminosos entraram nos sistemas e que começará a comunicar por e-mail os usuários identificados como atingidos a partir desta quinta-feira (19).
A quantidade e o tipo de informação acessada variam de acordo com o grupo de usuários. Entre clientes e usuários do iFood Benefícios, os dados expostos se limitaram aos números de telefone.
No caso dos representantes de restaurantes parceiros, os criminosos tiveram acesso ao telefone cadastrado, ao CPF ou a ambos. Já entre entregadores, as informações podem incluir nome, e-mail, telefone, endereço e CPF.
Em alguns casos envolvendo entregadores, também foram acessados números de agência e conta bancária utilizados para o recebimento dos repasses. A empresa ressaltou que nem todos os profissionais tiveram seus dados comprometidos.
O iFood afirmou que ainda não identificou se as informações foram divulgadas publicamente ou utilizadas de maneira indevida.
Empresa orienta usuários a evitar golpes
Após o incidente, o iFood recomendou que os usuários redobrem a atenção com ligações, mensagens e e-mails suspeitos, especialmente aqueles que solicitem senhas, códigos de verificação, informações bancárias ou pagamentos.
A companhia também orientou que os clientes desconfiem de links desconhecidos enviados em nome da plataforma e, quando possível, ativem a verificação em duas etapas.
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem”, afirmou a empresa.
Segundo a plataforma, não é necessário trocar senhas, descadastrar meios de pagamento ou realizar qualquer procedimento nos aplicativos em razão do incidente.
O caso foi comunicado à Agência Nacional de Proteção de Dados (ANPD), e a empresa informou que colabora com a autoridade, enquanto mantém a investigação e o monitoramento dos sistemas.
Este é o segundo incidente envolvendo dados pessoais de usuários do iFood neste ano. Em junho, a empresa informou que aproximadamente 1,2 milhão de pessoas foram afetadas por outro vazamento.
Na ocasião, informações como nomes e CPFs foram expostas, mas, segundo a companhia, os dados de acesso às contas, incluindo login e senha, não foram comprometidos.
Varela Net agora mais perto de você: receba as notícias em tempo real no seu WhatsApp clicando aqui.